Blog & Actualités


FBIJobs : ShinyHunters revendique une attaque et l’exfiltration de données personnels
Une revendication de compromission visant le portail de recrutement du Federal Bureau of Investigation (FBI) fait actuellement l’objet d’une enquête officielle. Le groupe cybercriminel ShinyHunters affirme avoir compromis FBIJobs.gov …
Fuites de données : l’administration française en alerte
Plusieurs administrations françaises ont récemment été touchées par des cyberattaques. DGFiP, cadastre et Éducation nationale : des données sensibles ont été exposées, mettant une nouvelle fois en lumière les enjeux de sécurité des données publiques.
Alerte Chrome : une nouvelle zero-day déjà exploitée
Une nouvelle vulnérabilité zero-day activement exploitée touche Google Chrome. Identifiée sous le nom CVE-2026-85046, elle affecte le moteur V8 et a déjà fait l’objet d’une exploitation dans la nature. Google recommande …


Cyberattaque contre la DGID du Sénégal
Une attaque attribuée au groupe Black Shrantac a perturbé les services fiscaux sénégalais. Les cybercriminels ont revendiqué le vol d'environ 1 To de données et exigé une rançon de 10 millions d'euros.

Piratage de la DAF du Sénégal
Les systèmes liés à la production des cartes nationales d'identité ont été affectés par une cyberattaque. Les assaillants ont affirmé avoir exfiltré 139 Go de données sensibles...

Fuite de données chez MTN Group
Le géant africain des télécommunications MTN a confirmé un incident de sécurité ayant entraîné l'exposition non autorisée de données personnelles de clients dans plusieurs pays africains....

Ransomware contre Telecom Namibia
L'opérateur national namibien a subi une attaque par rançongiciel ayant provoqué des interruptions de services et la divulgation de données revendiquée par les attaquants...

Cyberattaque contre Change Healthcare
Le groupe ALPHV/BlackCat a paralysé les systèmes de santé américains. L'incident a perturbé les pharmacies et entraîné le vol massif de données médicales...

Attaque contre CDK Global
Une cyberattaque a touché CDK Global, fournisseur de logiciels pour concessionnaires automobiles. Plus de 15 000 concessions en Amérique du Nord ont subi des perturbations...

Fuite de données chez Snowflake
Des cybercriminels ont exploité des comptes clients compromis sur la plateforme Snowflake, affectant plusieurs grandes entreprises et exposant des millions de données...

Cyberattaque contre Microsoft
Un groupe lié à la Russie a compromis plusieurs comptes de messagerie d'entreprise, accédant à des informations internes et à des échanges stratégiques...

Ransomware contre Synnovis
Une attaque a perturbé plusieurs hôpitaux londoniens, entraînant l'annulation d'opérations médicales et de nombreux examens de laboratoire...

Attaque contre le réseau X
Des cybercriminels ont revendiqué des perturbations massives du réseau social, provoquant des interruptions de service et des difficultés d'accès pour les utilisateurs...

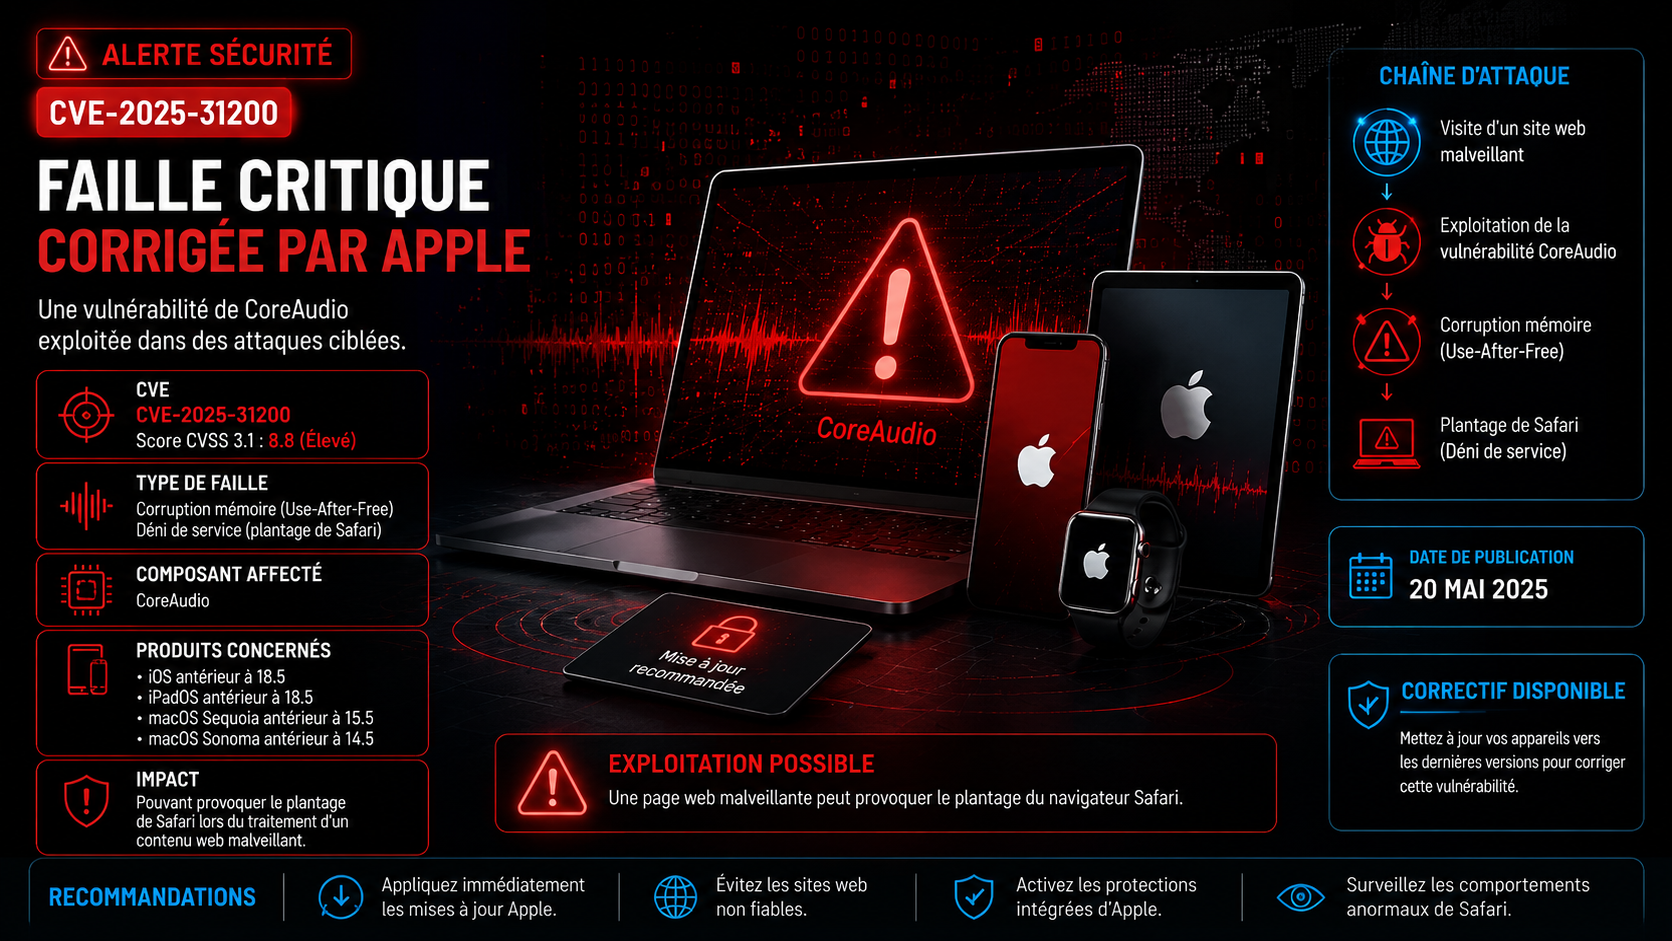
Apple : Une faille Critique
Apple a publié un correctif pour CVE-2025-31200, une vulnérabilité de corruption mémoire affectant CoreAudio. Exploitable via un fichier audio malveillant, cette faille pouvait conduire à une exécution de code arbitraire. Apple indique qu'elle a déjà été utilisée dans des attaques hautement sophistiquées visant des utilisateurs spécifiques, soulignant l'importance d'appliquer rapidement les mises à jour de sécurité.

WordPress : Plugins Compromis
Une vulnérabilité de sécurité a récemment été identifiée dans plusieurs plugins WordPress populaires, dont OptinMonster, TrustPulse et PushEngage. Cette faille pourrait permettre à des attaquants d'exploiter certaines fonctionnalités des extensions concernées pour compromettre la sécurité des sites web.

RoguePlanet : Faille critique Windows
Une nouvelle vulnérabilité Zero-Day baptisée RoguePlanet cible les systèmes Windows en exploitant des mécanismes liés à Windows Defender. Cette faille pourrait permettre à des attaquants de contourner certaines protections de sécurité et d'obtenir un accès non autorisé aux systèmes affectés.

Une vulnérabilité Zero-Day : Chez Google
Une vulnérabilité Zero-Day critique, référencée CVE-2026-11645, affecte le navigateur Google Chrome. Exploitée activement avant la publication du correctif, cette faille dans le moteur V8 pourrait permettre l'exécution de code malveillant à distance simplement via la visite d'une page web piégée.

Brèche dans les WebViews sandboxées
Une vulnérabilité Zero-Day affectant Visual Studio Code a été découverte dans le mécanisme de communication des WebViews sandboxées. Cette faille permettrait à un attaquant de contourner certaines protections de l'environnement et de dérober des jetons d'authentification GitHub, exposant potentiellement des dépôts privés et des données sensibles. Les développeurs utilisant github.dev sont invités à suivre les recommandations de sécurité publiées par Microsoft.

Brèche critique dans Netlogon
La vulnérabilité CVE-2026-41089 affecte le service Netlogon de Windows Server et présente un risque majeur pour les infrastructures utilisant Active Directory. Cette faille permet à un attaquant distant non authentifié d'exécuter du code à distance et de compromettre potentiellement un contrôleur de domaine.

CIFSwitch : l'accès root sans privilège
La vulnérabilité CIFSwitch (CVE-2026-46243) met en lumière une faiblesse présente dans certains systèmes Linux depuis près de 19 ans. Cette faille d'escalade de privilèges permet à un utilisateur local non privilégié d'obtenir un accès root, ouvrant la voie à une prise de contrôle complète du système.

Brèche critique dans Drupal Core
La vulnérabilité **CVE-2026-9082** affecte Drupal Core et expose les sites concernés à un risque d'injection SQL critique. Exploitable à distance par un attaquant non authentifié, cette faille pourrait permettre l'accès à des données sensibles, la modification du contenu du site ou la compromission complète de l'application. Les administrateurs sont vivement encouragés à appliquer les correctifs de sécurité publiés par Drupal.

Accès root via DirtyDecrypt
La vulnérabilité **DirtyDecrypt (CVE-2026-31635)** affecte le noyau Linux et permet à un utilisateur local non privilégié d'obtenir des privilèges **root**. En exploitant une faiblesse du sous-système de déchiffrement du noyau, un attaquant peut contourner certaines protections de sécurité et prendre le contrôle complet du système. Cette faille souligne l'importance de maintenir les systèmes Linux à jour et d'appliquer rapidement les correctifs de sécurité disponibles.

RedSun compromet les systèmes Windows
Découverte en avril 2026, la vulnérabilité RedSun affecte Microsoft Defender et permet à un attaquant disposant de faibles privilèges d'obtenir un accès SYSTEM sur des systèmes Windows. Activement exploitée, cette faille représente une menace importante pour les organisations utilisant Defender comme solution de protection principale.

Faille critique dans Cisco SD-WAN Manager
La vulnérabilité CVE-2026-20245 affecte Cisco Catalyst SD-WAN Manager, une solution largement utilisée pour l'administration des réseaux étendus d'entreprise. Cette faille permet à un attaquant disposant de privilèges administratifs d'exécuter des commandes en tant que root, compromettant ainsi l'intégrité et le contrôle de l'infrastructure réseau.

FortiBleed : Faille critique 73 000 VPN Exposés
La vulnérabilité **FortiBleed** a révélé l'exposition de milliers d'identifiants VPN sur des équipements Fortinet à travers le monde. Cette faille critique, exploitée via le portail SSL VPN, pourrait permettre à des attaquants d'accéder à des réseaux d'entreprise sensibles. Découvrez son fonctionnement, ses impacts et les mesures à mettre en œuvre pour s'en protéger.

L'essor des cyberattaques en Asie-Pacifique
La région Asie-Pacifique est aujourd'hui l'un des principaux foyers de la cybercriminalité mondiale. Fraudes en ligne, rançongiciels, attaques DDoS et deepfakes se multiplient à un rythme inquiétant, ciblant aussi bien les entreprises que les administrations publiques. Cette évolution rapide des menaces met à l'épreuve la résilience numérique des organisations et souligne l'importance de renforcer les stratégies de cybersécurité à l'échelle régionale.

RATP : plus de 62 000 données d’employés revendiquées par un pirate
Un cybercriminel affirme avoir dérobé un fichier contenant les données professionnelles de plus de 62 000 employés de la RATP. Bien que l’authenticité et l’origine de cette fuite restent à confirmer, les informations divulguées pourraient être exploitées dans le cadre d’attaques ciblées, d’opérations de phishing ou d’usurpation d’identité visant le personnel du groupe de transport francilien.


NIS2 Directive
La directive européenne NIS2 impose aux organisations une meilleure gouvernance de la cybersécurité, une gestion renforcée des risques et une notification rapide des incidents afin d’améliorer la résilience numérique.

RGPD
Le RGPD protège les données personnelles en encadrant leur collecte, leur traitement, leur stockage et leur conservation. Il renforce les droits des personnes et impose aux organisations des obligations de sécurité et de conformité.

DORA
Le règlement DORA renforce la résilience numérique des institutions financières en améliorant leur capacité à prévenir, détecter gérer et signaler les incidents informatiques et les cyberattaques, tout en assurant continuité.

PCI
Le PCI DSS est une norme internationale qui protège les données de cartes bancaires. Elle impose des mesures de sécurité strictes pour sécuriser les paiements électroniques, réduire les fraudes et renforcer la confiance.

ISO 27001
L’ISO 27001 définit un cadre de management de la sécurité de l’information. Elle aide les organisations à protéger leurs données, maîtriser les risques, renforcer la conformité et améliorer leur résilience face aux cybermenaces.
