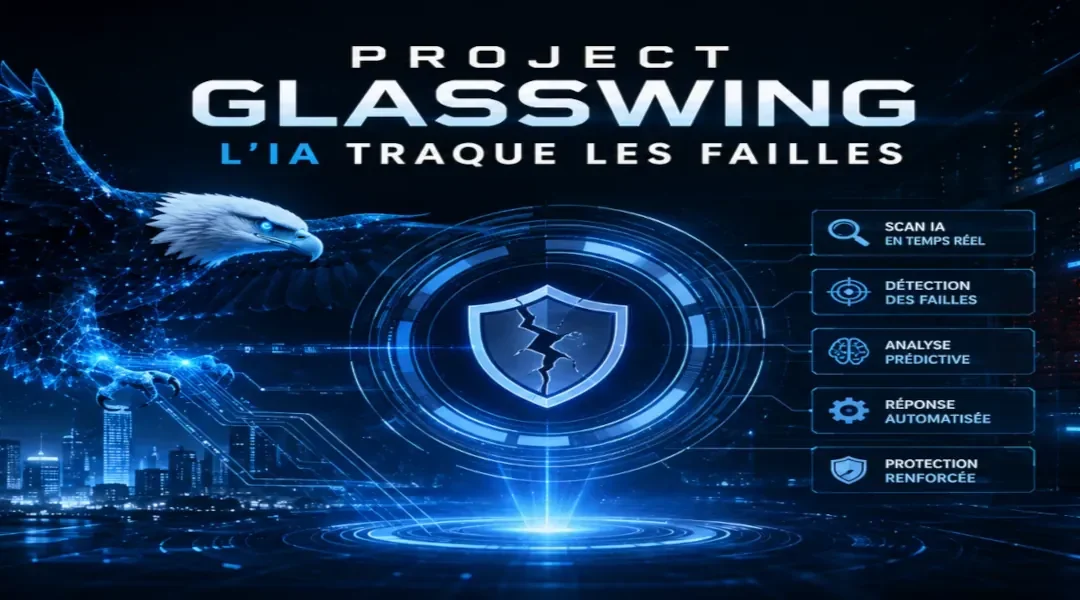
Depuis quelques mois, un phénomène change discrètement la manière dont les vulnérabilités logicielles sont découvertes : des modèles d’intelligence artificielle avancés sont désormais capables de scanner des bases de code open source à très grande échelle et d’y détecter des failles de sécurité réelles, sans intervention humaine directe à chaque étape. Le cas le plus documenté à ce jour est celui du Project Glasswing d’Anthropic, mené avec des modèles de la famille Claude Mythos / Claude Fable
23 000+ | nouvelles vulnérabilités détectées dans des projets open source |
|---|---|
1 900 | vulnérabilités expertisées manuellement par des chercheurs humains |
1 726 | vulnérabilités confirmées comme réelles après revue humaine |
1 000+ | classées de sévérité haute ou critique |
Des résultats concrets chez les grands éditeurs
Ce travail de détection n’est pas resté théorique. Il a directement débouché sur des corrections chez des acteurs majeurs :
• Google a corrigé 503 CVE d’un seul coup dans Chrome, suite à des remontées issues de ce t yped’analyse assistée par IA.
• Microsoft a corrigé 198 CVE dans ses produits sur la même base.
• La CISA (agence américaine de cybersécurité) a publié la directive BOD 26-04, imposant aux administrations fédérales un délai de patch de 3 jours pour les ressources exposées sur Internet — un raccourcissement radical par rapport aux délais historiques.
Un épisode géopolitique : suspension et contrôles à l’export
Cette capacité de détection à grande échelle a aussi eu des conséquences réglementaires. Des chercheurs d’Amazon ont découvert un jailbreak permettant de détourner Claude Fable 5 pour cartographier des vulnérabilités à des fins offensives. Le gouvernement américain a réagi en imposant des contrôles à l’export au titre du Department of Commerce, entraînant une suspension de 19 jours de l’accès à Fable 5 et Mythos 5 (12 au 30 juin 2026), levée après le déploiement de nouveaux classifieurs de sécurité, avec un accès restauré le 1er juillet 2026.
Pour la veille GRC : cet épisode illustre un point important pour tes clients — une capacité IA puissante de découverte de failles est aussi, par construction, une capacité potentielle de cartographie offensive deux usages ne sont pas séparables techniquement, seulement par le contexte d’usage et les garde-fous mis en place par l’éditeur.
La nuance essentielle : détecter n’est pas corriger
Le tableau est cependant plus contrasté côté correction automatique de vulnérabilités (par opposition à leur simple détection). Un benchmark indépendant mené par Endor Labs sur la capacité de Fable 5 à corriger effectivement des failles (et non seulement à les repérer) donne des résultats nettement plus
modestes :
| FuncPass (le correctif ne casse pas la fonctionnalité) | 59,8 % |
|---|---|
| SecPass (le correctif règle réellement le problème de sécurité) | 19 % |
Autrement dit : sur 100 correctifs générés par l’IA, moins de 1 sur 5 traite réellement le problème de sécurité sous-jacent de façon fiable. Un architecte de Horizon3.ai souligne par ailleurs que les vulnérabilités détectées par l’IA manquent souvent de contexte opérationnel : le modèle ne peut pas dire, à lui seul, si une faille est réellement exploitable dans un système d’information donné, ni quelle est sa criticité réelle une fois placée dans le contexte métier du client.
Ce que cela change concrètement pour la GRC
Ce virage vers la détection massive assistée par IA fait émerger un concept à surveiller de près : le « VOC 2.0 » (Vulnerability Operations Center de seconde génération), où le volume de vulnérabilités détectées explose plus vite que la capacité humaine à les trier et les traiter. Le Time-to-Exploit (délai entre divulgation et exploitation active) tend vers zéro, ce qui renverse la logique classique du patch
management.
-
- Le tri humain reste indispensable : la détection IA doit être vue comme un multiplicateur de volume, pas un substitut à l’expertise.
- Les délais de patch réglementaires se resserrent (voir BOD 26-04) — un signal à anticiper pour les clients soumis à des cadres normatifs (ISO 27001, PCI DSS, DORA).
- La priorisation contextuelle (exposition réelle, criticité métier) devient le vrai goulot d’étranglement, plus que la détection elle-même.

Cyberattaque contre la DGID du Sénégal
Une attaque attribuée au groupe Black Shrantac a perturbé les services fiscaux sénégalais. Les cybercriminels ont revendiqué le vol d'environ 1 To de données et exigé une rançon de 10 millions d'euros.

Piratage de la DAF du Sénégal
Les systèmes liés à la production des cartes nationales d'identité ont été affectés par une cyberattaque. Les assaillants ont affirmé avoir exfiltré 139 Go de données sensibles...

Fuite de données chez MTN Group
Le géant africain des télécommunications MTN a confirmé un incident de sécurité ayant entraîné l'exposition non autorisée de données personnelles de clients dans plusieurs pays africains....

Ransomware contre Telecom Namibia
L'opérateur national namibien a subi une attaque par rançongiciel ayant provoqué des interruptions de services et la divulgation de données revendiquée par les attaquants...

Cyberattaque contre Change Healthcare
Le groupe ALPHV/BlackCat a paralysé les systèmes de santé américains. L'incident a perturbé les pharmacies et entraîné le vol massif de données médicales...

Attaque contre CDK Global
Une cyberattaque a touché CDK Global, fournisseur de logiciels pour concessionnaires automobiles. Plus de 15 000 concessions en Amérique du Nord ont subi des perturbations...

Fuite de données chez Snowflake
Des cybercriminels ont exploité des comptes clients compromis sur la plateforme Snowflake, affectant plusieurs grandes entreprises et exposant des millions de données...

Cyberattaque contre Microsoft
Un groupe lié à la Russie a compromis plusieurs comptes de messagerie d'entreprise, accédant à des informations internes et à des échanges stratégiques...

Ransomware contre Synnovis
Une attaque a perturbé plusieurs hôpitaux londoniens, entraînant l'annulation d'opérations médicales et de nombreux examens de laboratoire...

Attaque contre le réseau X
Des cybercriminels ont revendiqué des perturbations massives du réseau social, provoquant des interruptions de service et des difficultés d'accès pour les utilisateurs...